







 Telefon z przychodni, w której rzeczywiście się leczysz. Wiadomość o zwrocie kosztów leków. E-mail informujący, że po cyberataku trzeba ponownie potwierdzić dane pacjenta. Każdy z tych komunikatów może brzmieć wiarygodnie, szczególnie gdy nadawca zna Twoje imię, nazwisko i nazwę placówki.
Właśnie dlatego wyciek danych medycznych nie kończy się w chwili, gdy informacje opuszczają system przychodni czy gabinetu. Może stać się początkiem kolejnego oszustwa. Przestępcy wykorzystują zdobyte szczegóły, aby wzbudzić zaufanie, a następnie nakłonić odbiorcę do podania dodatkowych danych, wykonania płatności lub zalogowania się na fałszywej stronie.
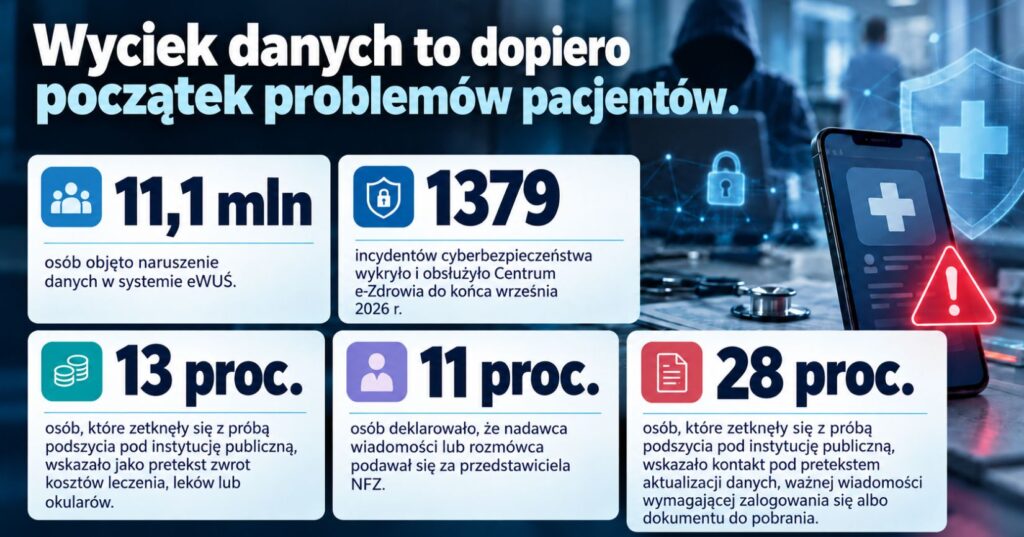
W badaniu ChronPESEL.pl i Krajowego Rejestru Długów 13 proc. osób, które zetknęły się z próbą podszycia pod pracowników instytucji publicznych, wskazało jako pretekst refundację lub zwrot kosztów, między innymi leczenia, leków czy okularów. Z kolei 11 proc. tej grupy deklarowało, że rozmówca lub nadawca przedstawiał się jako reprezentant NFZ.
Dane pacjenta mogą ułatwić oszustwo
Dokumentacja medyczna zawiera informacje, których zwykle nie udostępniamy przypadkowym osobom. W zależności od zakresu naruszenia mogą to być dane identyfikacyjne i kontaktowe, ale również informacje o wizytach, rozpoznaniach czy leczeniu.
Nie każdy incydent oznacza przejęcie całej historii zdrowia. Dlatego po otrzymaniu zawiadomienia warto ustalić, jakie konkretnie dane zostały objęte naruszeniem. Inne ryzyko wiąże się z ujawnieniem adresu e-mail, a inne z przejęciem numeru PESEL wraz z informacjami o leczeniu.
Nawet niewielki zestaw prawdziwych szczegółów może jednak pomóc przestępcy. Jeśli rozmówca zna nazwę Twojego gabinetu i poprawnie zwraca się do Ciebie po nazwisku, łatwiej uznać go za pracownika placówki. To moment, w którym pozorna wiarygodność może osłabić ostrożność.
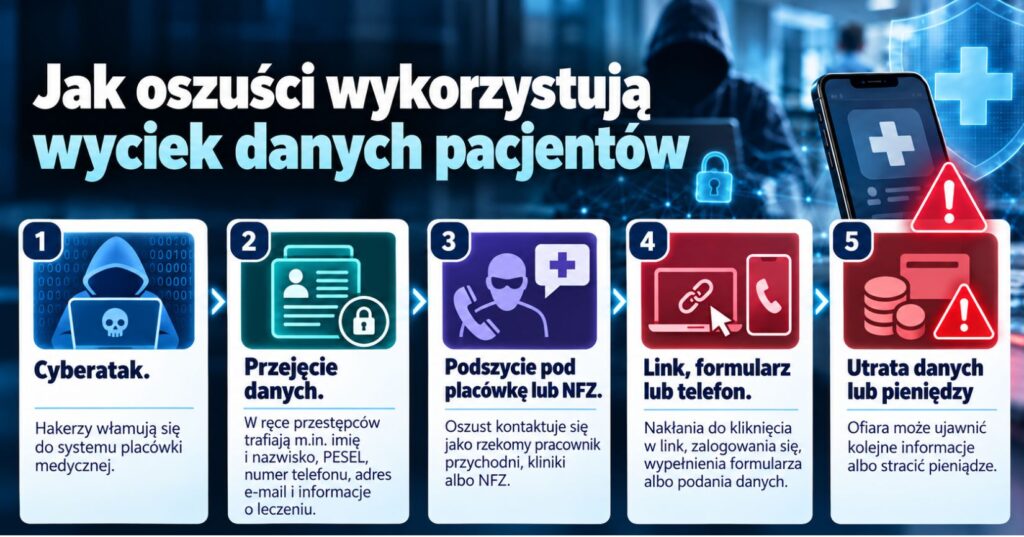
– Po tak dużych cyberatakach przestępcy nie muszą działać na oślep. Mając ogromną wiedzę o pacjencie, łatwiej podszyć się pod pracownika przychodni, centrum medycznego czy NFZ i wzbudzić zaufanie. Następnie oszust nakłania ofiarę do kliknięcia w link, zalogowania się, wypełnienia formularza, podania numeru karty płatniczej lub wykonania płatności. W ten sposób może wyłudzić kolejne poufne informacje albo pieniądze, dlatego skutki wycieku nie kończą się w chwili kradzieży danych – ostrzega Bartłomiej Drozd, ekspert serwisu ChronPESEL.pl.
Incydentów w ochronie zdrowia przybywa w statystykach
Centrum e-Zdrowia poinformowało, że do końca września 2026 roku jego zespół CSIRT wykrył i obsłużył 1379 incydentów cyberbezpieczeństwa. Liczba ta pokazuje, jak duże znaczenie ma ochrona systemów wykorzystywanych w sektorze medycznym.
Trzeba przy tym rozróżniać incydent od potwierdzonego wycieku danych. Nie każde zdarzenie kończy się kradzieżą informacji o pacjentach. Statystyki obejmują różne sytuacje wymagające reakcji specjalistów, a liczba wykrytych przypadków zależy również od skuteczności ich identyfikowania i zgłaszania.
Dla pacjenta najważniejszy pozostaje komunikat dotyczący konkretnej placówki: co się wydarzyło, jakie dane są zagrożone i jakie działania zalecono. Ogólne doniesienie o cyberataku nie pozwala jeszcze ustalić, czy naruszenie dotyczy właśnie nas.
Prawdziwy wyciek może być pretekstem do fałszywego zawiadomienia
Po naruszeniu danych placówka może rzeczywiście skontaktować się z pacjentem. Jeżeli zdarzenie może powodować wysokie ryzyko naruszenia praw lub wolności osób, administrator ma obowiązek zawiadomić osoby, których dane dotyczą, z uwzględnieniem wyjątków przewidzianych w przepisach.
Takie zawiadomienie powinno wyjaśniać charakter naruszenia, możliwe konsekwencje oraz działania podjęte lub proponowane w celu ograniczenia skutków. Powinno też umożliwiać uzyskanie dodatkowych informacji.
Przestępcy mogą naśladować ten schemat. Fałszywa wiadomość będzie przekonywać, że dla bezpieczeństwa trzeba „odnowić dostęp”, „potwierdzić tożsamość” albo „pobrać dokument dotyczący naruszenia”. Jeśli pacjent wcześniej słyszał o problemach placówki, łatwiej potraktuje taki komunikat jako naturalny kolejny krok.
Według badania ChronPESEL.pl i KRD 28 proc. osób mających kontakt z próbą podszycia pod instytucję publiczną wskazało jako pretekst aktualizację danych, ważną wiadomość wymagającą logowania lub konieczność pobrania dokumentu.
Znajomość Twoich danych nie potwierdza tożsamości rozmówcy
Wyobraź sobie telefon od osoby, która przedstawia się jako pracownik rejestracji. Zna Twoje nazwisko i informuje o konieczności zabezpieczenia konta po wycieku. Prosi o kod otrzymany SMS-em albo o zalogowanie się przez przesłany link.
Sama znajomość danych nie jest dowodem, że rozmówca reprezentuje placówkę. Informacje mogły pochodzić z wycieku lub innego źródła. Nie trzeba też ustalać podczas rozmowy, skąd oszust je ma, aby odmówić przekazania kolejnych szczegółów.
– W takiej sytuacji bardzo łatwo stracić czujność, bo wiadomość może wyglądać jak naturalna konsekwencja wcześniejszego cyberataku. Dlatego nie należy na nią odpisywać, klikać w zawarte w niej linki ani korzystać z podanych danych kontaktowych. Jeśli ktoś dzwoni i podaje się za pracownika placówki, nie powinniśmy przekazywać mu żadnych informacji. Najbezpieczniej się rozłączyć, samodzielnie wejść na oficjalną stronę przychodni lub gabinetu i zadzwonić na podany na niej numer – przestrzega Bartłomiej Drozd.
Tak samo warto postąpić z wiadomością e-mail. Nazwa nadawcy i logo przychodni mogą zostać skopiowane. Jeśli komunikat budzi wątpliwości, najlepiej sprawdzić go przez znany wcześniej portal pacjenta lub kontakt z rejestracją pod samodzielnie ustalonym numerem.
Zwrot kosztów leczenia może być przynętą
Oszustwo „na NFZ” często wykorzystuje obietnicę otrzymania pieniędzy. W wiadomości pojawia się informacja o refundacji leków, okularów lub innych wydatków. Aby odebrać środki, odbiorca ma wypełnić formularz.
To atrakcyjny pretekst, ponieważ nawiązuje do rzeczywistych kosztów ponoszonych przez pacjentów. Osoba, która niedawno kupowała leki lub korzystała z odpłatnego leczenia, może uznać propozycję za prawdopodobną.
Niebezpieczny etap zaczyna się wtedy, gdy formularz żąda danych karty płatniczej albo dostępu do bankowości. NFZ ostrzega, że nie prosi o numer karty, datę jej ważności, kod CVV/CVC ani dane do logowania do banku.
Warto również uważać na presję czasu. Informacja, że „refundacja wygaśnie dziś” lub „konto zostanie zablokowane za godzinę”, ma utrudnić spokojne sprawdzenie wiadomości. Pilny ton nie jest powodem, by pomijać weryfikację.
Co zrobić po informacji o wycieku danych?
Najpierw potwierdź autentyczność zawiadomienia. Następnie sprawdź, jakie informacje zostały ujawnione. Jeśli opis jest niejasny, możesz skontaktować się z placówką lub jej inspektorem ochrony danych i poprosić o wyjaśnienie zakresu naruszenia.
Dalsze działania powinny odpowiadać temu zakresowi. Jeżeli mogło dojść do ujawnienia hasła, zmień je w danym serwisie. Jeśli używasz tego samego hasła w innych miejscach, zmień je również tam. Do każdego konta warto stosować odrębne hasło i włączyć dodatkowe uwierzytelnianie, jeśli jest dostępne.
Przy ujawnieniu danych identyfikacyjnych warto zadbać o zastrzeżenie numeru PESEL. Można to zrobić między innymi w aplikacji mObywatel, przez usługę internetową lub w urzędzie gminy. Nie musisz czekać na wyciek, aby skorzystać z tej ochrony.
Zachowaj także otrzymane zawiadomienie. Może pomóc uporządkować informacje o zdarzeniu i ustalić, jakie działania zostały podjęte.
Zastrzeżony PESEL nie zatrzyma każdej próby oszustwa
Zastrzeżenie PESEL-u ogranicza określone skutki kradzieży tożsamości, szczególnie w odniesieniu do czynności, przy których instytucje mają obowiązek sprawdzić rejestr zastrzeżeń. Nie blokuje jednak fałszywych telefonów ani wiadomości.
Oszuści nadal mogą nakłaniać do podania danych karty, przekazania kodu autoryzacyjnego czy samodzielnego wykonania przelewu. Dlatego zastrzeżenie numeru należy traktować jako ważną warstwę ochrony, a nie rozwiązanie wszystkich zagrożeń.
Podobnie jest z usługami monitorowania danych. Mogą dostarczać ostrzeżenia w zakresie, który obejmują, ale nie zastępują weryfikowania rozmówców i ostrożności przy logowaniu czy płatnościach.
Kliknęłaś w link lub podałaś dane? Liczy się szybka reakcja
Postępowanie zależy od tego, co się wydarzyło. Samo otwarcie strony nie jest tym samym co wpisanie hasła, przekazanie danych karty lub zainstalowanie programu. Warto spokojnie ustalić, jakie czynności zostały wykonane, i przekazać te informacje podczas zgłaszania incydentu.
Jeśli podałaś dane karty lub bankowości elektronicznej, niezwłocznie skontaktuj się z bankiem przez jego oficjalny kanał. Powiedz, jakie informacje przekazałaś i czy zatwierdzałaś operacje. Bank wskaże sposób zabezpieczenia dostępu oraz dalsze postępowanie.
Jeżeli ujawniłaś hasło do portalu pacjenta lub poczty, zmień je przez oficjalną stronę lub aplikację. Zachowaj wiadomości, adres fałszywej strony i potwierdzenia ewentualnych transakcji. W przypadku wyłudzenia pieniędzy lub wykorzystania tożsamości zgłoś sprawę również policji.
Nie warto odkładać działania z powodu wstydu. Takie oszustwa są przygotowywane po to, by wykorzystywać zaufanie, pośpiech i niepokój. Szybka reakcja daje większą szansę na ograniczenie dalszych skutków.
Gdzie zgłosić podejrzaną wiadomość?
Podejrzany SMS można przekazać do CERT Polska na numer 8080, korzystając z funkcji „Przekaż” lub „Prześlij dalej”. Należy wysłać oryginalną treść, bez dopisywania komentarzy. Numer służy do przyjmowania wiadomości SMS, a nie rozmów telefonicznych.
Podejrzane strony, wiadomości e-mail i inne incydenty można zgłaszać przez formularz CERT Polska. Zgłoszenie pomaga specjalistom analizować zagrożenie i ograniczać dostęp do niebezpiecznych stron.
Najważniejszy nawyk pozostaje prosty: gdy wiadomość dotycząca zdrowia wymaga przekazania poufnych informacji lub pieniędzy, zatrzymaj się i potwierdź ją niezależnym kanałem. Nawet prawdziwe dane o Tobie nie sprawiają, że rozmówca jest wiarygodny.
Badanie „Jak cyberoszuści podszywają się pod instytucje publiczne” przeprowadził IMAS International na zlecenie ChronPESEL.pl i Krajowego Rejestru Długów w czerwcu 2026 roku. Zrealizowano je metodą CAWI na reprezentatywnej próbie 1011 Polaków w wieku 18–74 lata. Przytoczone odsetki dotyczą osób, które zetknęły się z próbą podszycia pod instytucję publiczną.